Оцифровка доверия: удалённый доступ
Работа давно перестала заканчиваться у офисного компьютера: сотрудник может подключиться из дома, подрядчик — из другого города, а корпоративное приложение вообще находиться в облаке. При этом привычная логика «прошёл VPN — значит, свой» выглядит всё менее убедительно, особенно когда за одним паролем скрывается доступ к десяткам внутренних ресурсов. Если изучать сайт https://bi.zone/catalog/products/ztna/, становится заметно, что современный удалённый доступ строится уже не вокруг доверия к подключившейся сети, а вокруг постоянной проверки конкретного пользователя и устройства. И это не теория ради красивого термина: при гибридной работе такой подход помогает убрать ситуации, когда одна удачная авторизация открывает человеку гораздо больше, чем ему действительно требуется.
Содержание
Иллюзия защиты старых сетей
Когда-то корпоративная сеть действительно напоминала крепость: серверы внутри, сотрудники внутри, внешний интернет снаружи. VPN неплохо соответствовал такой модели, потому что главной задачей было безопасно провести пользователя через условную стену. Но сегодня границы расползаются — ноутбуки уезжают домой, подрядчики работают со своих устройств, приложения переносятся в облака. Получается забавная ситуация: периметр охраняют по старой схеме, хотя самого периметра уже почти не осталось. На практике особенно опасен не сам удалённый доступ, а автоматическое предположение, что после успешного входа человеку можно доверять дальше.
Здесь проявляются типичные ловушки:
- авторизация воспринимается как разовое событие, хотя риск может измениться через час;
- доступ к сети часто оказывается шире, чем набор ресурсов, реально необходимых сотруднику;
- скомпрометированное устройство может выглядеть для инфраструктуры вполне легитимным подключением;
- учётная запись становится слишком удобным универсальным пропуском.
В итоге VPN может надёжно защищать канал связи, но сам по себе не отвечает на главный вопрос: что именно этому пользователю разрешено делать прямо сейчас? А вот это уже совсем другая задача.
Почему VPN больше не работает
Фраза «VPN устарел» звучит эффектно, но технически точнее говорить иначе: классическая модель сетевого доступа перестала соответствовать распределённой инфраструктуре. Сам туннель никуда не делся и не обязан исчезать. Проблема возникает, когда его используют как замену полноценной проверке доверия. Если сотрудник подключился из гостиницы, а через несколько минут начинает обращаться к внутренним системам с потенциально небезопасного ноутбука, одного факта успешного VPN-входа явно мало.
На практике современный подход требует учитывать несколько вещей:
- кто именно запрашивает доступ;
- с какого устройства выполняется подключение;
- к какому ресурсу нужен доступ;
- соответствует ли устройство требованиям безопасности;
- действительно ли этот ресурс нужен человеку для работы.
У Zero Trust логика проще и строже: сначала проверка, потом конкретное разрешение, а не «заходи, раз пароль правильный». Для пользователя это может быть почти незаметно, зато для инфраструктуры разница огромная. Меньше лишних разрешений — меньше пространства, где может развернуться инцидент.
Проверка каждого шага
Нулевое доверие часто пытаются представить как бесконечную череду проверок, после которых сотруднику хочется выбросить ноутбук в окно. На деле хороший механизм работает спокойнее. Система оценивает контекст доступа, а пользователю не приходится вручную подтверждать каждое открытие документа. Главное изменение происходит на уровне самой модели: доверие не выдаётся навсегда только потому, что однажды были правильно введены учётные данные.
В реальной работе особенно важны такие проверки:
- глубокая идентификация пользователя перед предоставлением доступа;
- сопоставление запроса с разрешёнными корпоративными ресурсами;
- ограничение прав рамками конкретной рабочей задачи;
- повторная оценка условий подключения при изменении ситуации.
Например, бухгалтеру нужен доступ к определённому приложению, а не возможность видеть всю серверную подсеть. Сотруднику технической поддержки требуется одна группа систем, а подрядчику — конкретный ресурс на ограниченный период. Чем точнее это разделение, тем меньше соблазна строить безопасность по принципу «разрешим всё, потом как-нибудь разберёмся». Обычно это «потом» наступает в самый неподходящий момент.
Контроль устройств
С пользователем разобрались — но остаётся ноутбук. И вот здесь безопасность часто спотыкается о бытовую реальность: корпоративная учётная запись может быть защищена, а само устройство давно не обновлялось, заражено вредоносным ПО или используется сразу для работы, игр и скачивания всего подряд. Особенно интересен сценарий BYOD, когда сотрудник подключается с личного компьютера. Делать вид, что устройство автоматически безопасно только потому, что его владелец знаком системе, было бы довольно смелой стратегией.
Поэтому контроль должен учитывать состояние конечной точки:
- корпоративное или личное устройство проходит проверку перед подключением;
- оценивается соответствие установленным требованиям безопасности;
- состояние устройства контролируется не только в момент первого входа;
- подозрительные изменения не остаются незамеченными из-за старой успешной авторизации;
- доступ можно ограничивать конкретными ресурсами, не открывая пользователю всю внутреннюю инфраструктуру.
Именно непрерывный контроль помогает убрать слепую зону между «пользователь настоящий» и «устройство безопасно». Для удалённой работы это особенно существенно: физически никто не видит, что происходит с ноутбуком за кухонным столом, да и не должен.
Защита критических ресурсов
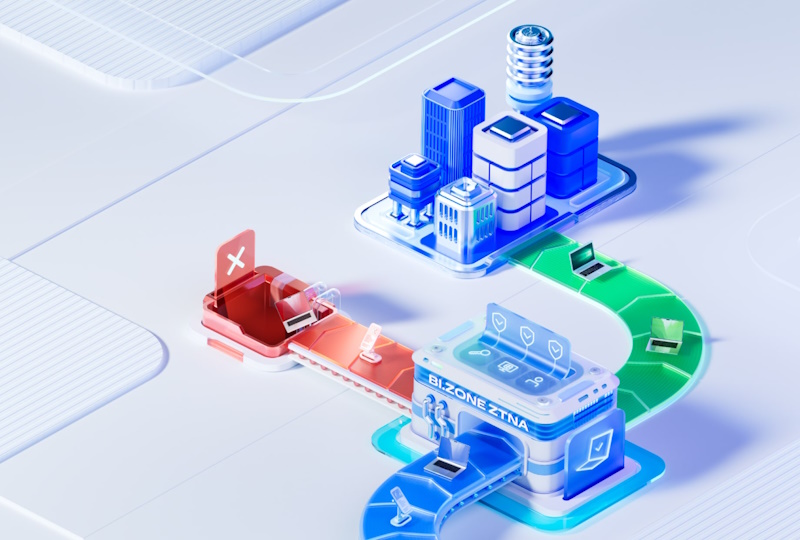
BI.ZONE ZTNA представляет собой специализированное решение для организации защищённого удалённого доступа сотрудников и подрядчиков к внутренним корпоративным ресурсам, включая инфраструктуру и приложения. Его логика строится вокруг Zero Trust: пользователю и устройству предоставляется только тот объём доступа, который необходим для выполнения рабочих задач. Это позволяет отказаться от привычной идеи, будто после подключения человек автоматически оказывается «внутри» всей корпоративной сети.
Для бизнеса такая модель особенно полезна там, где одновременно работают штатные сотрудники, внешние специалисты и пользователи с личными устройствами. Не нужно превращать безопасность в музей сетевых периметров с табличкой «не входить»: доступ можно выстраивать точнее, привязывая его к конкретным ресурсам и текущим условиям подключения. В результате защищается не абстрактная сеть, а реальные точки, через которые выполняется работа.
Безопасность без слепых зон
Удалённый доступ уже трудно защищать одной дверью с одним замком: слишком много устройств, приложений, пользователей и сценариев находится по разные стороны старого сетевого периметра. Zero Trust меняет саму привычку доверять подключению после единственной успешной авторизации, постоянно проверяя пользователя и состояние устройства. Для гибридной инфраструктуры это означает более точное разграничение доступа и меньше лишних возможностей для учётной записи или скомпрометированной конечной точки. В этом смысле BI.ZONE ZTNA — не просто способ подключить сотрудника извне, а инструмент организации доступа по принципу «нужен именно этот ресурс — получи именно этот доступ».